
令和8年10月23日
かがわ医療情報ネットワーク(K-MIX R) 会員各位
かがわ医療情報ネットワーク協議会
PHPの脆弱性に関するK-MIX Rの対応について
2026年10月21日に公表されたPHPの重大な脆弱性について、K-MIX Rの安全性に関するお問い合わせを複数いただいております。結論から申し上げますと、K-MIX Rは外部から直接攻撃されにくい構成であり、PHPを使用している機能には修正プログラムを適用済みです。現時点で被害や不正アクセスは確認されていません。 以下、脆弱性の概要、K-MIX Rへの影響、協議会の対応をご報告します。
1. 今回の脆弱性と最近のサイバー攻撃について
PHPとは 多くのホームページやWebサービスの「裏方」で使われているプログラム言語です。世界中のWebサーバで広く利用されています。
何が起きたか 2026年10月21日(日本時間同日23時)、PHPの開発元が「緊急」レベルの脆弱性(プログラムの弱点)2件を公表し、修正版を公開しました(CVE-2026-109618、CVE-2026-109619、深刻度9.2/10)。悪用されると、インターネット経由で、IDやパスワードなしにサーバを乗っ取られるおそれがあります。家に例えると、「後でカギをかけても外から開けられてしまう欠陥が玄関の構造そのものに見つかった」状態です。
社会への影響 公表前に情報が漏れたこともあり、国内では予防的にサービスを一時停止する企業・団体が相次ぎました。IPA(情報処理推進機構)や国家サイバー統括室も、速やかな修正版の適用を呼びかけています。海外のセキュリティ企業からは、実際の攻撃を観測したとの報告も出ています。
医療機関を狙う攻撃の傾向 近年の医療機関の情報漏えいや電子カルテ停止の多くは、次のような「入口」から侵入されています。
- 修正版が適用されていないVPN機器やサーバの弱点
- 取引先(業者)の保守回線を経由した侵入
- 使い回しや推測しやすいパスワード、不審メールの添付ファイル
今回のPHPの脆弱性も、修正版を適用していないサーバが「入口」として狙われる種類のものです。
2. K-MIX Rへの影響
K-MIX Rの中心となるシステムはJavaで構築されており、今回のPHPの脆弱性の直接の対象ではありません。PHPを使用しているのは一部の機能のみで、いずれも修正済みです。
(1)機能ごとの状況
| 機能 | PHPの使用 | 状況 |
| 中核病院のカルテ・画像の共有(センターサーバ保存型・9病院) | なし | 影響なし |
| 中核病院のカルテ・画像の共有(富士通Human Bridge・8病院) | なし | 影響なし |
| 遠隔画像診断 | あり | 修正済み |
| 高度医療機器共同利用システム | あり | 修正済み |
| 地域連携クリティカルパス | なし | 影響なし |
| 要介護認定情報等連携・提供システム | なし | 影響なし |
| 主治医意見書作成・療養計画作成管理・ファイル共有・セキュアメール | なし | 影響なし |
(2)外部から直接攻撃されにくい構成
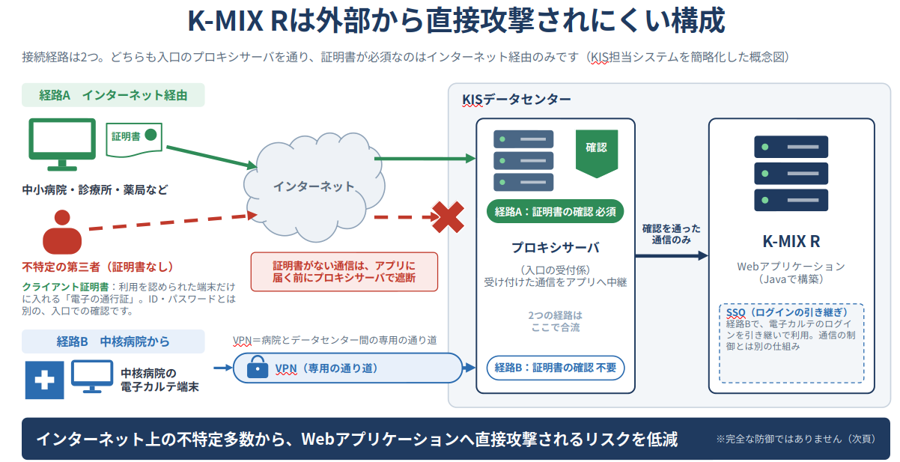
K-MIX Rには、インターネット上の誰でも接続できるわけではありません。接続経路は次の2つに限られ、いずれもデータセンター入口の「プロキシサーバ(受付係)」を通ります。
- 会員医療機関から(インターネット経由):利用を認めた端末にだけ入れた「クライアント証明書(電子の通行証)」が必要です。証明書のない通信は、アプリケーションに届く前に入口で遮断されます。
- 中核病院から:VPN(病院とデータセンター間の専用の通り道)で接続しています。
このため、証明書を持たない第三者がインターネットからPHPの脆弱性を突こうとしても、攻撃がシステムに届きにくく、データ漏えいのリスクは低いと考えています。
(3)リスクはゼロではありません
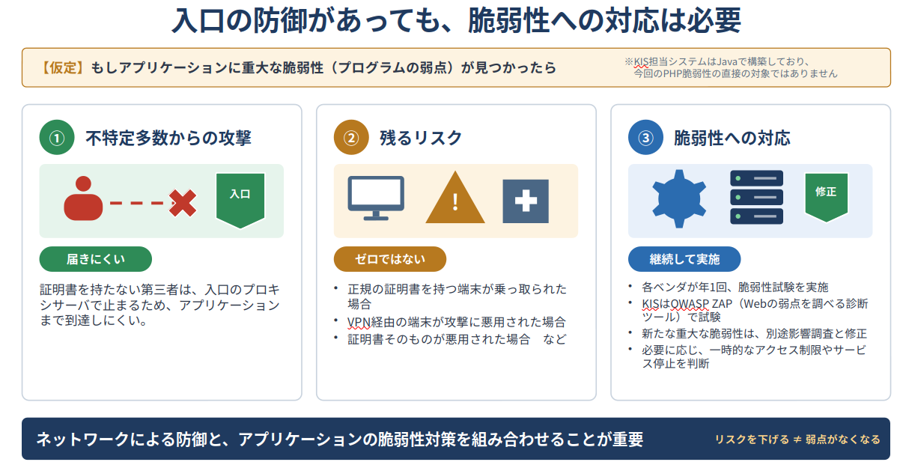
入口の防御でリスクは大きく下がりますが、弱点そのものがなくなるわけではありません。次のような場合には影響を受ける可能性があります。
- 正規の証明書が入った端末が乗っ取られた場合、証明書そのものが盗まれた場合
- 中核病院がサイバー攻撃を受けた場合や、病院内部から不正な操作が行われた場合(VPNでつながっているため)
このため、協議会では入口の防御に頼らず、修正版の適用と定期的な脆弱性診断を組み合わせています。
3. 協議会の対応
- 修正版の適用:PHPを使用している機能(遠隔画像診断、高度医療機器共同利用システム)は、修正プログラムの適用を完了しています。
- 定期的な脆弱性診断:K-MIX Rのすべてのシステムについて、各ベンダーに年1回、診断ツール(OWASP ZAP)による脆弱性診断とその報告を義務付けています。今年度の診断は年度初めに実施し、問題は指摘されていません。
- 新たな重大な脆弱性への対応:今回のように重大な脆弱性が公表された場合は、その都度影響を調査し、修正します。必要に応じて、一時的なアクセス制限やサービス停止も判断します。その際は会員の皆様に速やかにお知らせします。
4. 会員の皆様へのお願い
K-MIX Rを安全にご利用いただくため、次の点にご協力ください。
- K-MIX Rを利用するパソコンやiPadは、OSやブラウザを最新の状態に保ってください。
- クライアント証明書やID・パスワードを、他の端末へコピーしたり、職員間で使い回したりしないでください。
- 端末の紛失・盗難や、身に覚えのないログインなど不審な点にお気づきの場合は、下記まですぐにご連絡ください。
- 貴院のホームページや予約システム等でPHPが使われている可能性があります。制作業者やレンタルサーバ事業者に、今回の脆弱性への対応状況をご確認ください。
お問い合わせ先
かがわ医療情報ネットワーク協議会事務局(香川県医師会内)
電話:087-823-1121 FAX: 087-883-0202 メール:info@kmix-r.jp
K-MIX Rホームページ:https://kmix-r.jp/
(参考)情報源
- 窓の杜:「PHP」に“致命的”な脆弱性 2件
- ITmedia NEWS:PHPの「緊急」レベルの脆弱性、開発元が修正バージョン公開
- piyolog:修正予告されたPHPの2件の深刻な脆弱性についてまとめてみた